
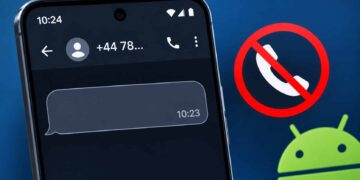


Το SMS of Death (CVE-2026-58882) κόβει κλήσεις σε Pixel και Galaxy, ακόμη και έκτακτης ανάγκης. Η Google έχει διόρθωση, ασαφές πότε φτάνει.
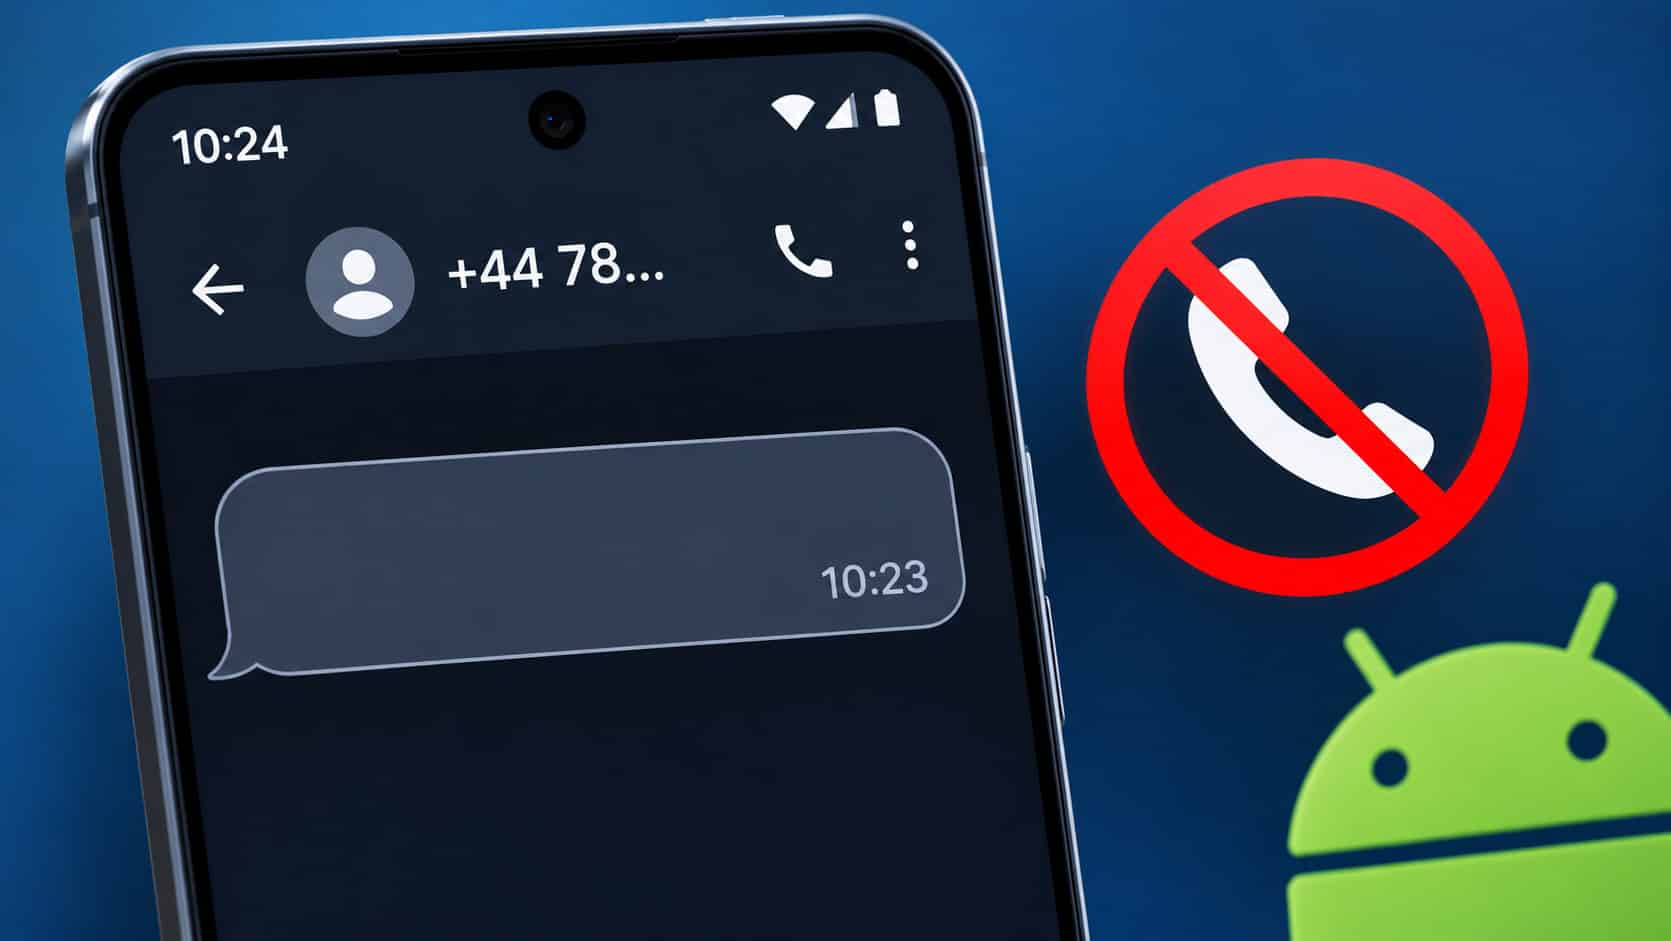
Ένα ειδικά φτιαγμένο SMS, που δεν εμφανίζεται ποτέ στα εισερχόμενα, μπορεί να κόψει μια κλήση σε εξέλιξη σε κινητό Android, ακόμη και κλήση προς υπηρεσίες έκτακτης ανάγκης. Την ευπάθεια, που έγινε γνωστή ως «SMS of Death», εντόπισε ο ερευνητής ασφαλείας Mark Blaszczyk. Τη δημοσιοποίησε στις 29 Οκτωβρίου 2026 μαζί με λειτουργική επίδειξη της επίθεσης.
Το θύμα δεν χρειάζεται να πατήσει τίποτα. Το μήνυμα δεν βγάζει ειδοποίηση ούτε δείχνει άγνωστο αποστολέα. Το Android δυσκολεύεται να το επεξεργαστεί, με αποτέλεσμα να καταρρέει η υπηρεσία που διαχειρίζεται τις τηλεφωνικές κλήσεις και η συνομιλία να κόβεται επιτόπου.
Επειδή το σύστημα ξαναπροσπαθεί να διαβάσει το ίδιο μήνυμα, η κατάρρευση επαναλαμβάνεται. Κατά τον Blaszczyk, περίπου 20 τέτοια μηνύματα αρκούν για να γίνει το κινητό πρακτικά άχρηστο, με πιθανό εγκλωβισμό σε bootloop (συνεχείς επανεκκινήσεις). Ούτε η επαναφορά εργοστασιακών ρυθμίσεων βοηθά πάντα, αν ο πάροχος ξαναστείλει τα μηνύματα. Για να επανέλθει η συσκευή χωρίς να σβηστούν τα δεδομένα, μπορεί να χρειαστεί σύνδεση σε υπολογιστή και χειροκίνητη διαγραφή των μηνυμάτων. Είναι διαδικασία που ελάχιστοι χρήστες θα κάνουν μόνοι τους.
Ποια κινητά Android επηρεάζει το SMS of Death
Ο ερευνητής αναπαρήγαγε την επίθεση του SMS of Death σε κινητά Google Pixel και Samsung Galaxy. Ο ευάλωτος κώδικας υπάρχει από το Android 12. Ο κίνδυνος για κάθε συσκευή όμως εξαρτάται από το αν έχει λάβει τη διόρθωση, και οι παλιότερες εκδόσεις που δεν παίρνουν πια ενημερώσεις ασφαλείας ίσως μείνουν εκτεθειμένες.
Πότε έρχεται η διόρθωση από τη Google
Τα αρχεία κώδικα του Android δείχνουν ότι η Google είχε έτοιμη διόρθωση για το SMS of Death από τις 15 Ιουνίου. Την ίδια ώρα απέρριπτε την αναφορά του ερευνητή. Ο Blaszczyk είχε ειδοποιήσει την εταιρεία στις 5 Μαΐου. Εκείνη χαρακτήριζε επανειλημμένα το πρόβλημα ως μη σχετικό με την ασφάλεια, και αυτό τον οδήγησε στη δημοσιοποίηση. Με τη διόρθωση, το λογισμικό διαχειρίζεται το σφάλμα και σβήνει το προβληματικό μήνυμα πριν προκαλέσει νέα κατάρρευση. Η Google δεν έχει εξηγήσει δημόσια την αντίφαση. Ένα πιθανό σενάριο είναι κάποιο κενό στην εσωτερική επικοινωνία, ίσως με διπλή αναφορά στη μέση.
Η ευπάθεια έχει κωδικό CVE-2026-58882 και βαθμό σοβαρότητας Critical (κρίσιμη). Απ’ ό,τι φαίνεται, θα περιληφθεί στο Android Security Bulletin του Νοεμβρίου. Για τη διάθεσή της κυκλοφορούν δύο εκδοχές. Κατά τον Blaszczyk, η Google πρόσθεσε τη διόρθωση στις ενημερώσεις ασφαλείας Οκτωβρίου για τα Android 14 έως 17. Η ομάδα του GrapheneOS ανέφερε στο X ότι η Google τη διένειμε μέσω των security previews του Ιουλίου.
Οι κατασκευαστές μπορούν να πάρουν διορθώσεις πριν αυτές εμφανιστούν σε δημόσιο bulletin, οπότε οι δύο εκδοχές δεν συγκρούονται απαραίτητα. Δεν είναι ακόμη σαφές πότε θα φτάσει η διόρθωση σε κάθε κινητό. Η πιο ασφαλής κίνηση είναι να εγκαταστήσετε την πιο πρόσφατη διαθέσιμη ενημέρωση ασφαλείας.